

“日常网络请求或爬虫开发中,通过代理服务器访问目标网站是常见操作。请求失败时,开发者往往难以区分错误来自代理服务器还是目标网站。因代理节点和目标服务器都可返回HTTP状态码,中间人属性提升了排查难度,准确辨析状态码来源是快速定位网络故障的关键。”
407与403的核心区别
代理访问场景中,最易混淆的两个状态码是407 和403,二者分别对应请求链路中不同节点的拦截行为。
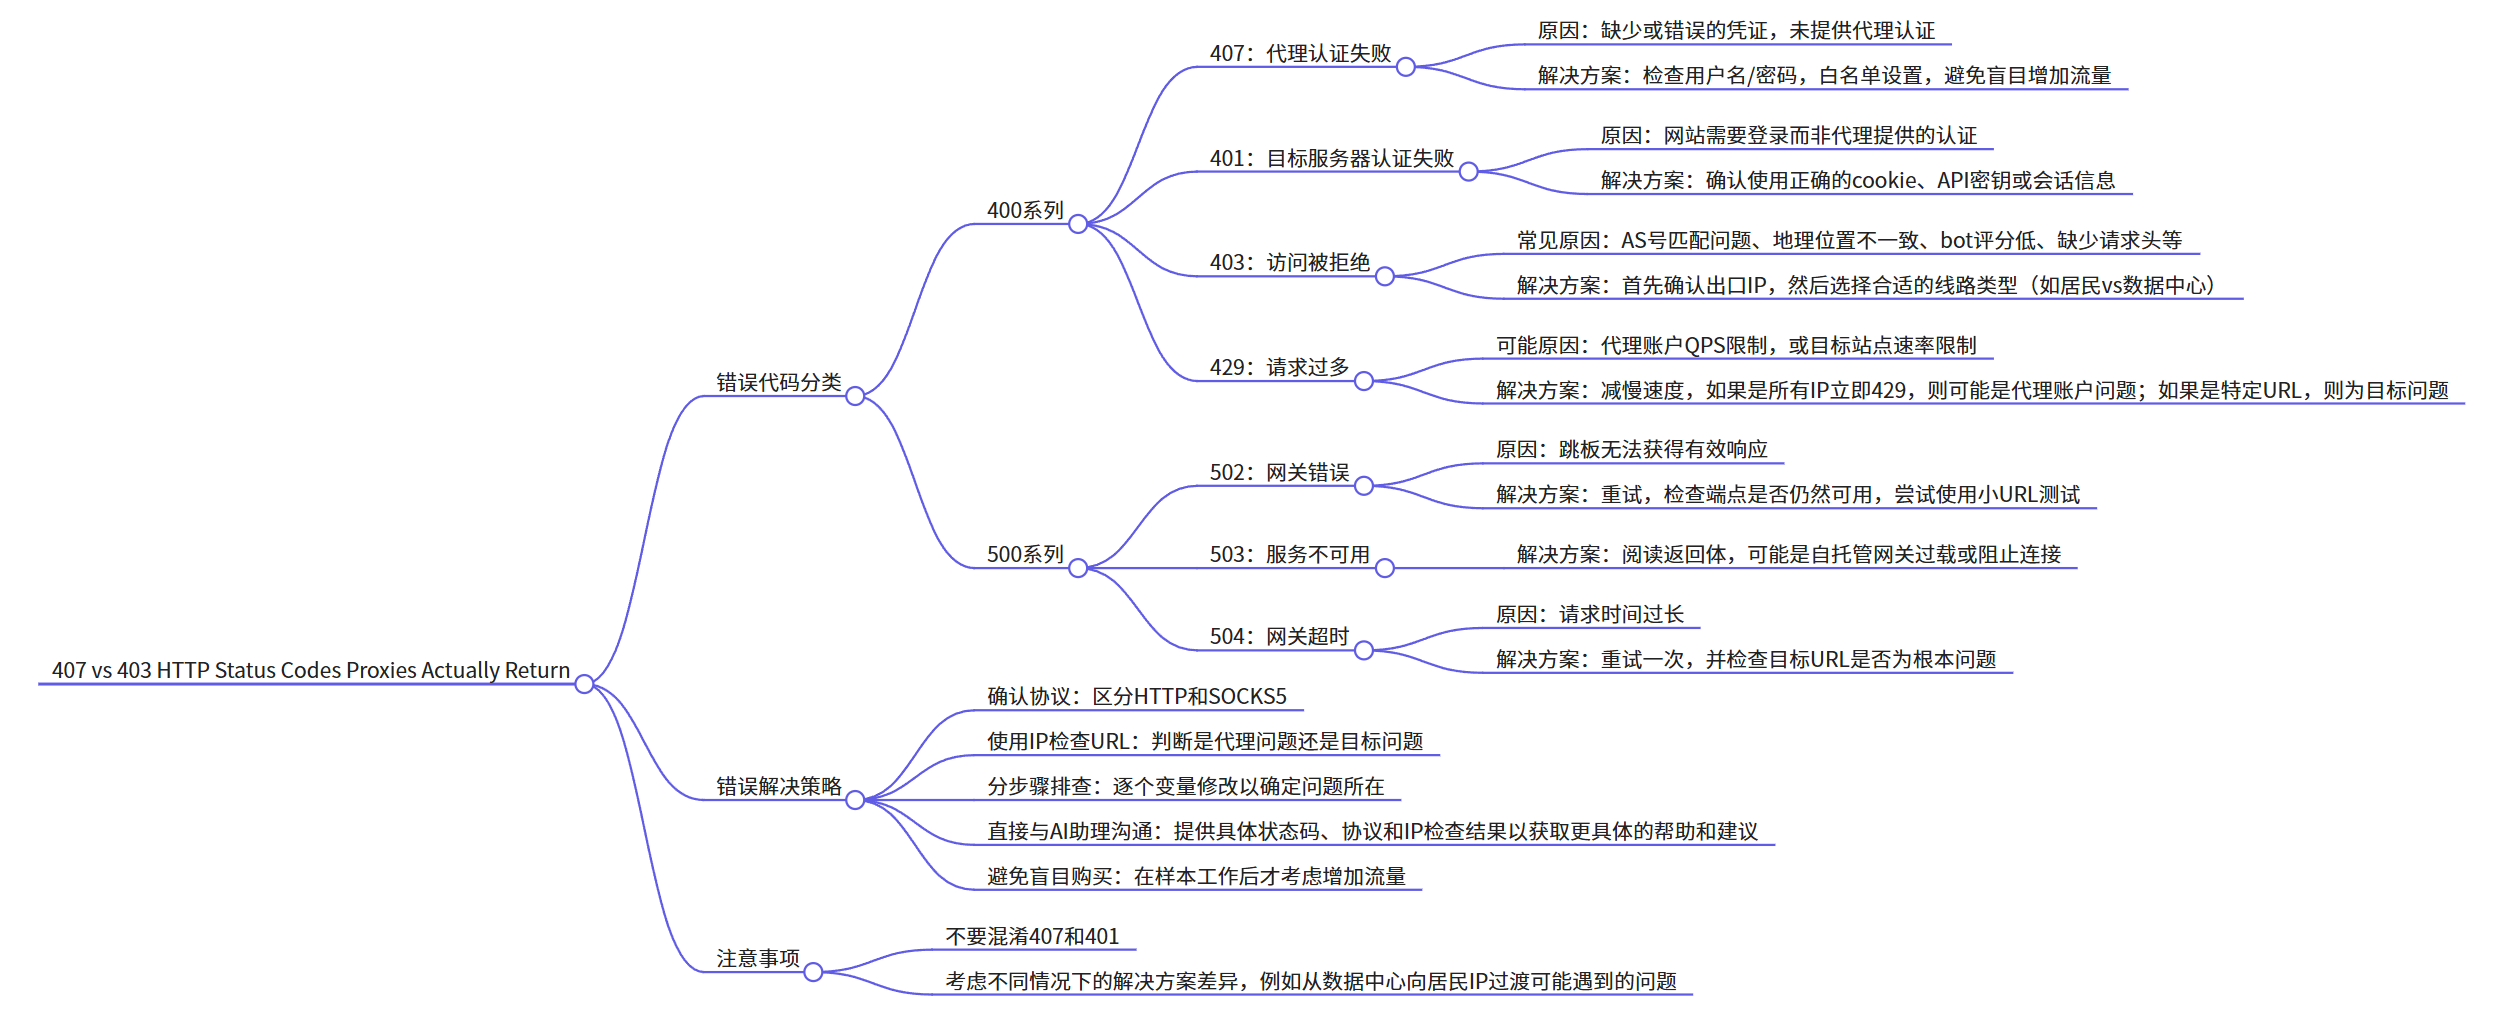
407状态码代表代理服务器拒绝请求:当客户端缺少代理要求的身份验证凭证时,代理返回该状态码,并附带Proxy-Authenticate字段告知认证方式,问题出在代理配置或账号凭证,与目标网站无关。
相反,403状态码通常由目标网站(或其WAF、CDN等安全防护系统)返回:收到403说明代理隧道已建立,请求已抵达目标服务器,目标因安全策略、IP封禁或权限不足拒绝访问。
为了更直观地理解,我们可以通过以下表格进行对比:
对比维度 | 407 | 403 |
返回节点 | 代理服务器(Proxy) | 目标网站 |
核心含义 | 代理认证失败,拒绝转发请求 | 代理已连通,但目标网站拒绝访问 |
常见原因 | 代理账号密码错误、IP未加白名单 | 目标网站IP封禁、触发风控、无访问权限 |
排查方向 | 检查代理凭证、代理服务商状态 | 检查目标网站反爬策略、更换目标IP |
其他常见状态码辨析
除了 407 和 403,代理访问中还会遇到其他容易误判的状态码:
●401:这是目标网站要求的登录认证,并非代理认证。说明代理已连通,但目标资源需要账号密码或Token才能访问。
●429 :请求频率过高。这可能是代理服务商对当前IP设置了QPS(每秒请求数)限制,也可能是目标网站的频率限制被触发。
●502 / 503 / 504:这些属于网关或中间跳点的错误。例如 502 表示代理作为网关从上游服务器收到了无效响应,504 表示代理等待上游响应超时。它们通常是网络波动或代理节点故障,绝非密码或认证错误。
需要特别注意的是,如果你使用的是 SOCKS5 代理,它本身并不返回HTTP状态码。SOCKS5 的失败会通过其专属的 SOCKS 回复码(如连接被拒、TTL过期等)来体现,切勿将其与HTTP状态码混淆。
排查决策流程
面对代理请求失败,建议遵循以下决策流程进行排查:
1.检查响应头与IP:首先通过响应头信息或检查URL的IP归属,判断当前返回的状态码是来自代理节点还是目标服务器。
2.识别 407:若为 407,立即停止向目标网站发送请求,转而检查代理账号、密码、过期时间或联系代理服务商。
3.识别 403/401:若为 403 或 401,说明代理通道正常。此时应排查目标网站的反爬策略、账号权限,或尝试更换目标IP池。
4.识别 5xx 错误:若为 502/504 等,通常是代理节点不稳定或目标服务器宕机,建议更换代理节点或稍后重试。
总结
代理网络请求中,状态码是诊断问题的首要线索。牢记“407找代理,403查目标”原则,可避免浪费时间在错误排查方向上。结合对401、429及5xx状态码的理解,开发者可构建高效的代理故障排查体系,保障网络请求稳定高效。
