

“在网络世界里,代理相关技术常常被混在一起讨论,但它们解决的问题其实并不完全相同。代理IP更多关注“你是谁”,通过改变访问来源地址来保护隐私、绕过限制或提升访问稳定性;内网穿透则关注“怎么找到你”,让没有公网地址、处于防火墙或NAT后的服务能够被外部访问。”
一、代理IP:改变访问身份的中间层
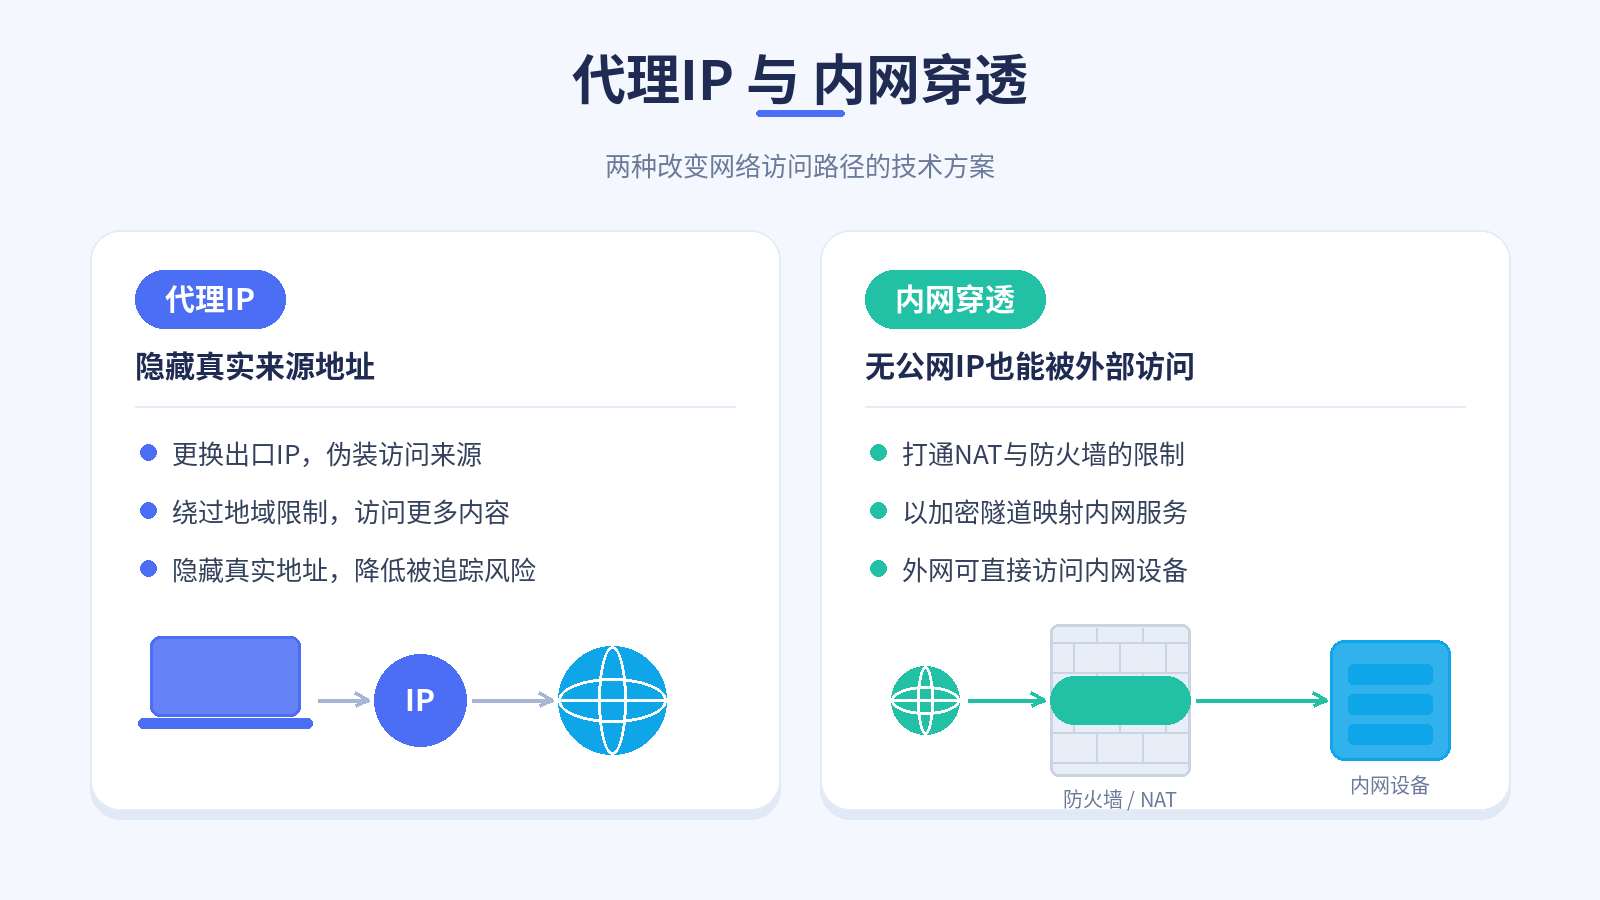
代理IP本质上是客户端与目标服务之间的中转节点。请求先到达代理服务器,再由代理服务器转发到目标地址;响应也按原路返回。这样目标服务看到的访问地址是代理地址,而不是用户的真实地址。
常见类型包括:
HTTP/HTTPS代理:适合网页访问、接口调用和数据采集。
SOCKS5代理:协议更通用,可转发多种应用流量。
高匿代理:尽量不暴露客户端真实IP和代理特征。
住宅代理 / 数据中心代理:前者更接近普通用户流量,后者性能通常更高。
代理IP的典型场景有数据采集、电商价格监控、SEO监测、跨境访问测试、多账号环境隔离等。但需要注意,代理并不等于完全安全。它主要改变访问来源,如果未配合HTTPS或零信任策略,仍可能存在流量泄露风险。
二、内网穿透:把内部服务暴露到公网
内网穿透解决的是“外部如何访问内部服务”的问题。由于很多设备位于私有网络中,没有独立公网IP,直接访问会被NAT或防火墙拦截。内网穿透通常借助公网服务器、反向代理、隧道或P2P技术建立一条可达通道。
常见方案包括:
端口映射:在路由器或防火墙上把公网端口转发到内网设备,适合有公网IP的场景。
反向代理:通过 Nginx、Caddy 或云网关把外部请求转发到内网服务。
虚拟组网:如Tailscale、ZeroTier,适合多设备互联和远程办公。
穿透工具:如趣代理等,适合无公网IP或快速调试。
内网穿透常用于远程访问NAS、开发调试Webhook、远程桌面、IoT设备运维、游戏联机等场景。由于它会直接暴露内部服务,使用时必须遵循最小权限原则,只开放必要端口,并做好访问控制和日志审计。
三、代理与穿透如何配合
两者并非替代关系,而是可以组合使用:
访问端使用代理IP:隐藏访问者真实地址,降低风控拦截概率。
服务端使用内网穿透:让本地或内网服务获得公网访问入口。
中间层使用反向代理:统一收口流量,隐藏后端真实地址,并叠加HTTPS、限流、鉴权等能力。
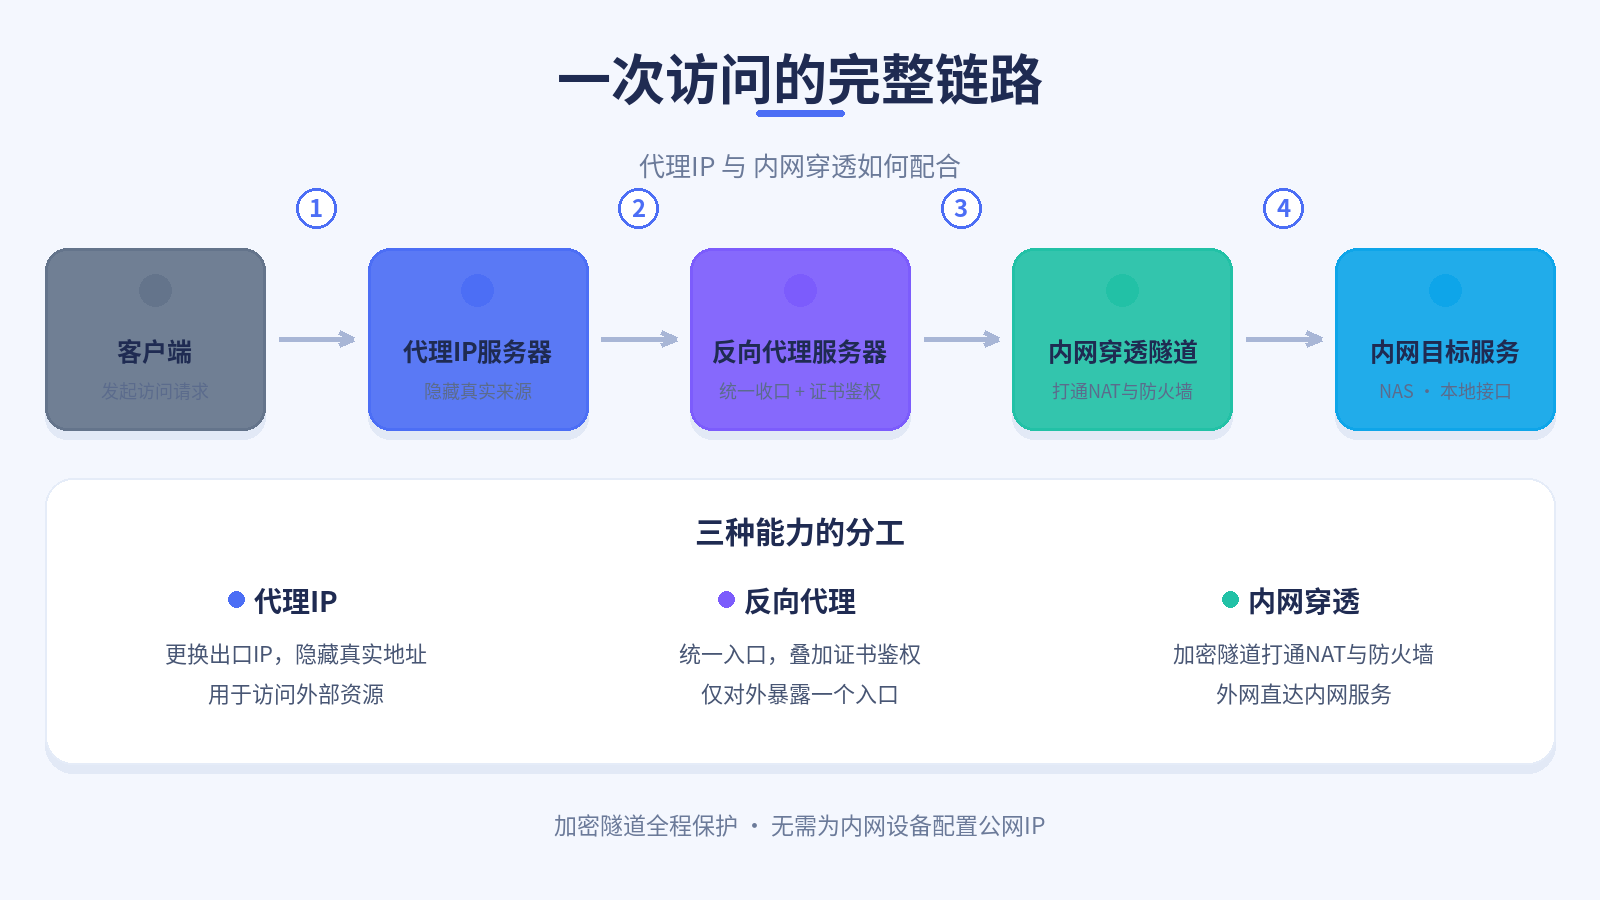
例如一个本地开发的API服务可以通过内网穿透暴露到公网,再配合反向代理完成域名绑定和证书管理;如果访问方需要保护来源地址,则可以在客户端侧叠加代理IP。这样既能解决可达性问题,也能提升访问侧的隐私保护能力。
代理相关技术的价值在于更精细地管理网络身份、访问路径和服务可达性。实际使用中,应确认目标系统和网络环境的使用规则,避免将内部服务无保护地暴露到公网。生产环境建议优先采用加密隧道、访问白名单、短期令牌和完整审计日志,把便利性和安全性放在同一套架构里考虑。
